Trong những ngày gần đây, cộng đồng quản trị máy chủ, nhà cung cấp hosting và người dùng WHM/cPanel đặc biệt chú ý đến các cảnh báo bảo mật liên quan đến cPanel, WHM và môi trường máy chủ CloudLinux. Đây không phải là lỗi nhỏ ở cấp giao diện, mà là nhóm rủi ro có thể ảnh hưởng trực tiếp đến quyền truy cập hệ thống, dữ liệu website, tài khoản hosting và toàn bộ hạ tầng máy chủ nếu không được xử lý kịp thời.
Theo thông tin mới được ghi nhận, cPanel đã phát hành bản cập nhật khẩn cấp để xử lý lỗ hổng nghiêm trọng liên quan đến cơ chế xác thực, được theo dõi với mã CVE-2026-41940, có điểm CVSS 9.8. Lỗi này được đánh giá là đặc biệt nguy hiểm vì có thể cho phép kẻ tấn công vượt qua bước đăng nhập và truy cập trái phép vào hệ thống quản trị.
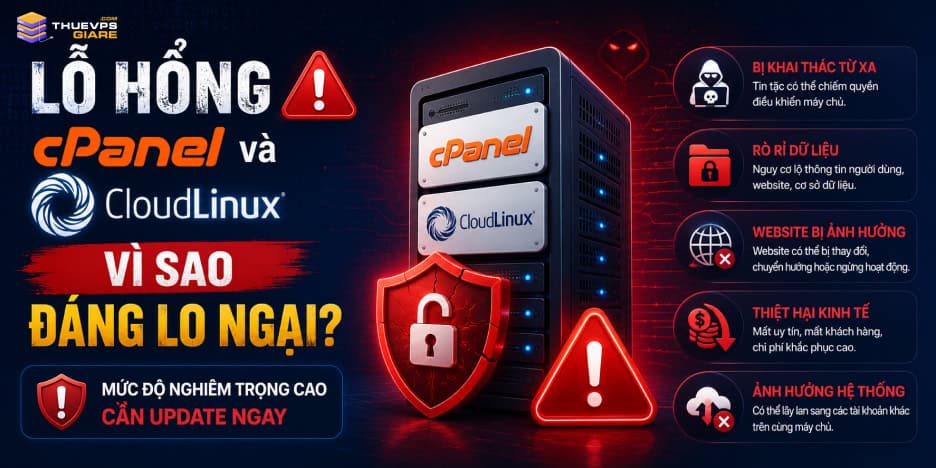
Lỗ hổng cPanel và CloudLinux vì sao đáng lo ngại?
cPanel và WHM là bộ công cụ quản trị hosting rất phổ biến, được sử dụng bởi nhiều nhà cung cấp dịch vụ lưu trữ website. WHM thường dùng để quản lý cấp máy chủ, còn cPanel dùng để quản lý tài khoản hosting, website, email, database, file và nhiều dịch vụ liên quan. Khi một lỗ hổng nghiêm trọng xuất hiện trên nền tảng này, rủi ro không chỉ dừng lại ở một website đơn lẻ mà có thể lan rộng đến nhiều tài khoản trên cùng một máy chủ.
CloudLinux cũng là hệ điều hành quen thuộc trong môi trường shared hosting, thường được dùng để cách ly tài nguyên, giới hạn CPU/RAM/I/O cho từng tài khoản và tăng độ ổn định của hệ thống. Vì vậy, các máy chủ đang chạy cPanel kết hợp CloudLinux cần được kiểm tra kỹ hơn, đặc biệt là những server có nhiều tài khoản hosting, nhiều website WordPress hoặc đang mở các cổng quản trị ra Internet.
Điểm đáng lo ngại nhất là nhóm lỗ hổng kiểu xác thực, leo thang đặc quyền hoặc chiếm quyền truy cập thường có thể dẫn đến hậu quả rất nặng. Nếu bị khai thác, hacker có thể đăng nhập trái phép, tạo user lạ, upload mã độc, sửa file website, cài backdoor hoặc dùng máy chủ để phát tán spam, phishing và mã độc.
Mức độ nghiêm trọng của lỗ hổng cPanel
Lỗ hổng CVE-2026-41940 được ghi nhận là lỗi authentication bypass trong quá trình đăng nhập. Nói dễ hiểu, đây là lỗi có thể cho phép kẻ tấn công vượt qua cơ chế xác thực thông thường để truy cập vào bảng điều khiển. Với điểm CVSS 9.8, lỗi này thuộc nhóm cực kỳ nghiêm trọng và cần được xử lý ngay khi có bản vá.
Một số nguồn bảo mật cũng ghi nhận tình trạng khai thác trên diện rộng đối với lỗ hổng cPanel này. Điều đó có nghĩa là rủi ro không còn nằm ở mức “lý thuyết” hay “có thể xảy ra”, mà đã bước sang giai đoạn cần hành động nhanh. Các hệ thống chưa cập nhật, tắt auto update hoặc bị khóa ở một phiên bản cPanel cũ có nguy cơ cao hơn.
Đối với nhà cung cấp hosting, đây là tình huống cần ưu tiên cao nhất. Một server cPanel bị chiếm quyền có thể ảnh hưởng đến hàng chục, hàng trăm hoặc thậm chí hàng nghìn website khách hàng. Ngoài thiệt hại dữ liệu, còn có nguy cơ mất uy tín thương hiệu, bị blacklist IP, gián đoạn dịch vụ và tốn nhiều thời gian khôi phục.
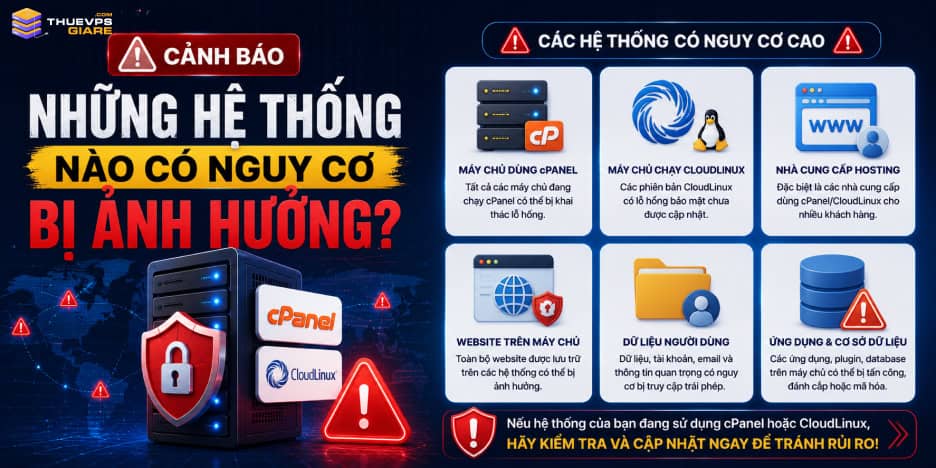
Những hệ thống nào có nguy cơ bị ảnh hưởng?
Nhóm có nguy cơ cao nhất là các máy chủ đang sử dụng cPanel/WHM nhưng chưa cập nhật bản vá mới nhất. Đặc biệt cần kiểm tra các server có cấu hình tắt tự động cập nhật, pin version, dùng bản cPanel cũ hoặc đang chạy trên hệ điều hành đã quá cũ.
Theo hướng dẫn từ cPanel, nếu máy chủ đã bị tắt cập nhật hoặc cấu hình cố định ở một phiên bản cụ thể, hệ thống có thể không tự động nhận bản vá và cần được cập nhật thủ công. Với một số môi trường cũ như CentOS 7 hoặc CloudLinux 7, cPanel cũng có hướng dẫn riêng về việc đặt version phù hợp trước khi cập nhật.
Các đối tượng cần đặc biệt chú ý gồm:
- Máy chủ hosting đang chạy cPanel/WHM.
- Máy chủ cPanel kết hợp CloudLinux.
- Server có nhiều website WordPress.
- Server đang mở cổng WHM/cPanel công khai.
- Server có dấu hiệu xuất hiện file lạ, user lạ hoặc tiến trình bất thường.
- Server từng bị mã độc, spam mail hoặc deface website trong thời gian gần đây.
Dấu hiệu máy chủ có thể đã bị tấn công
Không phải lúc nào server bị khai thác cũng sập ngay. Nhiều trường hợp hacker âm thầm cài mã độc, tạo user ẩn hoặc đặt backdoor để quay lại sau. Vì vậy, sau khi cập nhật bản vá, quản trị viên vẫn cần rà soát toàn bộ hệ thống.
Một số dấu hiệu đáng nghi gồm website tự động chuyển hướng sang trang lạ, xuất hiện file PHP bất thường trong public_html, có user mới không rõ nguồn gốc, file cron bị chỉnh sửa, log đăng nhập có IP lạ, CPU/RAM/I/O tăng bất thường hoặc server gửi mail spam hàng loạt.
Ngoài ra, nếu nhiều website trên cùng server cùng lúc bị chèn file lạ, bị đổi index, bị redirect hoặc có mã độc trong thư mục không thuộc WordPress core, đây là dấu hiệu cần kiểm tra ngay. Không nên chỉ xóa file mã độc ở từng website mà bỏ qua phần rà soát cấp server, vì nguyên nhân có thể nằm ở quyền truy cập hệ thống hoặc backdoor đã được cài sẵn.
Cần làm gì ngay để bảo vệ hệ thống?
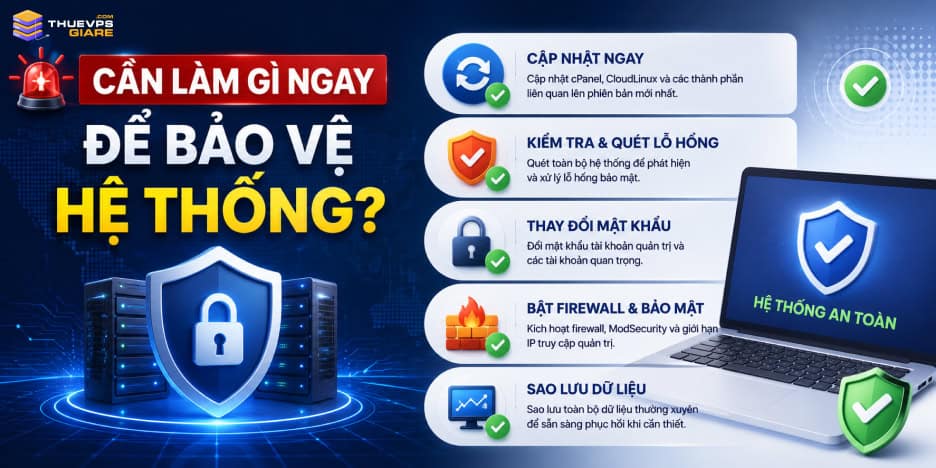
Việc đầu tiên cần làm là cập nhật cPanel/WHM lên bản vá mới nhất. Với lỗi nghiêm trọng như CVE-2026-41940, cPanel đã phát hành bản cập nhật khẩn cấp và có hướng dẫn xử lý cho các server cần cập nhật thủ công.
Sau đó, cần cập nhật toàn bộ package hệ điều hành, đặc biệt với các server CloudLinux. Việc chỉ update cPanel nhưng bỏ qua kernel, package hệ thống, CageFS, LVE Manager, alt-php hoặc các thành phần bảo mật khác có thể khiến hệ thống vẫn còn rủi ro.
Tiếp theo, nên đổi mật khẩu root, mật khẩu WHM, mật khẩu reseller và tài khoản quan trọng. Nếu server có nhiều user hosting, cần kiểm tra quyền file, kiểm tra user lạ, SSH key lạ và các cron job bất thường. Với các hệ thống đã có dấu hiệu bị xâm nhập, nên rà soát log kỹ hơn thay vì chỉ update rồi bỏ qua.
Một số việc nên triển khai ngay:
- Update cPanel/WHM lên bản mới nhất.
- Update CloudLinux và toàn bộ package hệ điều hành.
- Kiểm tra user lạ, SSH key lạ, cron lạ.
- Quét mã độc toàn bộ tài khoản hosting.
- Kiểm tra file PHP bất thường ngoài cấu trúc WordPress.
- Đổi mật khẩu root, WHM, reseller và tài khoản quan trọng.
- Giới hạn IP truy cập WHM, SSH, cPanel nếu có thể.
- Bật 2FA cho tài khoản quản trị.
- Kiểm tra backup sạch trước thời điểm nghi ngờ bị khai thác.
Vì sao không nên chậm trễ cập nhật?
Với các lỗ hổng nghiêm trọng, thời gian phản ứng là yếu tố sống còn. Khi thông tin CVE đã được công bố rộng rãi, hacker có thể nhanh chóng quét Internet để tìm các server chưa vá. Các máy chủ dùng cPanel thường có cổng quản trị quen thuộc như 2082, 2083, 2086, 2087 nên càng dễ bị đưa vào danh sách rà quét tự động.
Nếu chậm cập nhật, hệ thống có thể đối mặt với nhiều hậu quả như mất dữ liệu, bị mã hóa ransomware, mất quyền quản trị, bị chèn mã độc SEO, bị gửi mail spam, bị blacklist IP hoặc bị nhà cung cấp datacenter cảnh báo abuse. Với các công ty hosting, sự cố còn có thể kéo theo khiếu nại từ khách hàng và thiệt hại uy tín lâu dài.
Khuyến nghị bảo mật sau khi vá lỗi
Bản vá là bước bắt buộc, nhưng không phải là bước duy nhất. Sau khi update, quản trị viên nên xây dựng lại lớp phòng thủ cho server. Cần giới hạn cổng quản trị theo IP cố định, bật tường lửa, cài hệ thống quét mã độc, theo dõi log định kỳ và đảm bảo backup hoạt động tốt.
Với server cPanel/CloudLinux đang kinh doanh hosting, nên bật hoặc kiểm tra Imunify360, CSF hoặc firewall tương đương. Ngoài ra, nên tách quyền theo đúng vai trò, không dùng chung mật khẩu, không cấp quyền root cho nhiều người và kiểm tra định kỳ các tài khoản reseller.
Đối với website WordPress, cần update core, plugin, theme, xóa plugin không dùng, kiểm tra file wp-config.php, .htaccess, thư mục uploads và các file PHP bất thường. Nhiều trường hợp server đã vá nhưng website vẫn còn mã độc cũ, khiến hacker tiếp tục khai thác từ backdoor đã cài trước đó.
Kết luận
Sự việc lỗ hổng Lỗ Hổng cPanel Và CloudLinux trong những ngày gần đây là lời nhắc rất rõ ràng rằng bảo mật máy chủ không thể chủ quan. Với những hệ thống đang vận hành hosting, website doanh nghiệp, email và dữ liệu khách hàng, việc cập nhật bản vá cần được thực hiện ngay khi nhà phát triển phát hành.
Nếu bạn đang quản trị server cPanel/WHM, hãy kiểm tra phiên bản hiện tại, cập nhật bản vá mới nhất, rà soát dấu hiệu bất thường và tăng cường bảo mật ngay hôm nay. Chỉ một lần chậm trễ cũng có thể khiến toàn bộ hệ thống bị kiểm soát, mất dữ liệu hoặc ảnh hưởng nghiêm trọng đến khách hàng. Theo dõi thuevpsgiare.com để cập nhật thêm nhiều tin tức bổ ích khác!
- Chuyên môn & Sự nghiệp: Anh có nhiều năm kinh nghiệm thực chiến SEO và Digital Marketing, từng đảm nhận vai trò SEO Manager và CEO tại các Agency thiết kế website.
- Giảng dạy: Trần Tiến Duy hiện đang là giảng viên Digital Marketing tại Cao đẳng FPT Polytechnic TP.HCM.
- Hoạt động khác: Anh còn là cố vấn (mentor) cho các nền tảng hướng nghiệp, cung cấp các khóa học SEO nhằm giải quyết bài toán tối ưu website cho doanh nghiệp
Liên hệ cố vấn SEO website tại Trantienduy.com