Khi đăng nhập, điền thông tin cá nhân hoặc thanh toán trên website, bạn cần biết dữ liệu gửi đi được bảo vệ như thế nào. Hiểu SSL là gì giúp bạn nắm được vai trò của chứng chỉ bảo mật trong kết nối HTTPS và biết vì sao biểu tượng ổ khóa chưa đủ để khẳng định một website đáng tin. Bài viết dưới đây sẽ giải thích cách HTTPS bảo vệ dữ liệu trên đường truyền, phân biệt SSL với TLS và chỉ ra những giới hạn cần lưu ý. Từ đó, bạn có thể chọn loại chứng chỉ phù hợp với website của mình.
SSL là gì? Phân biệt SSL, TLS, HTTPS và chứng chỉ SSL/TLS
SSL (Secure Sockets Layer) là giao thức bảo mật mã hóa dữ liệu trao đổi giữa trình duyệt và máy chủ website, giúp bảo vệ mật khẩu và thông tin thanh toán khỏi bị nghe lén hoặc chỉnh sửa. Hiện nay, TLS đã thay thế SSL, nhưng “SSL” vẫn thường được dùng để chỉ chứng chỉ bảo mật HTTPS.
TLS (Transport Layer Security) là giao thức kế nhiệm SSL, cung cấp cơ chế mã hóa, xác thực và bảo vệ tính toàn vẹn của dữ liệu.
HTTPS là giao thức HTTP được truyền qua kết nối TLS, giúp trình duyệt và máy chủ trao đổi thông tin an toàn hơn.
Trong khi đó, chứng chỉ SSL/TLS là chứng chỉ số được cấp bởi tổ chức chứng thực (CA), liên kết danh tính tên miền với khóa công khai của máy chủ.
| Thuật ngữ | Vai trò |
| SSL | Giao thức bảo mật cũ, đã được thay thế |
| TLS | Giao thức bảo vệ kết nối hiện đại |
| HTTPS | HTTP hoạt động qua kết nối TLS |
| Chứng chỉ SSL/TLS | Giúp xác thực máy chủ và hỗ trợ thiết lập kết nối bảo mật |
Nói cách khác, chứng chỉ không tự mã hóa mọi dữ liệu trên website. Nó là một thành phần quan trọng trong quá trình xác thực và thiết lập kết nối TLS.
HTTPS bảo vệ kết nối như thế nào?
Khi người dùng truy cập một website HTTPS, trình duyệt và máy chủ thực hiện quá trình xác thực và thiết lập khóa mã hóa trước khi trao đổi dữ liệu ứng dụng.
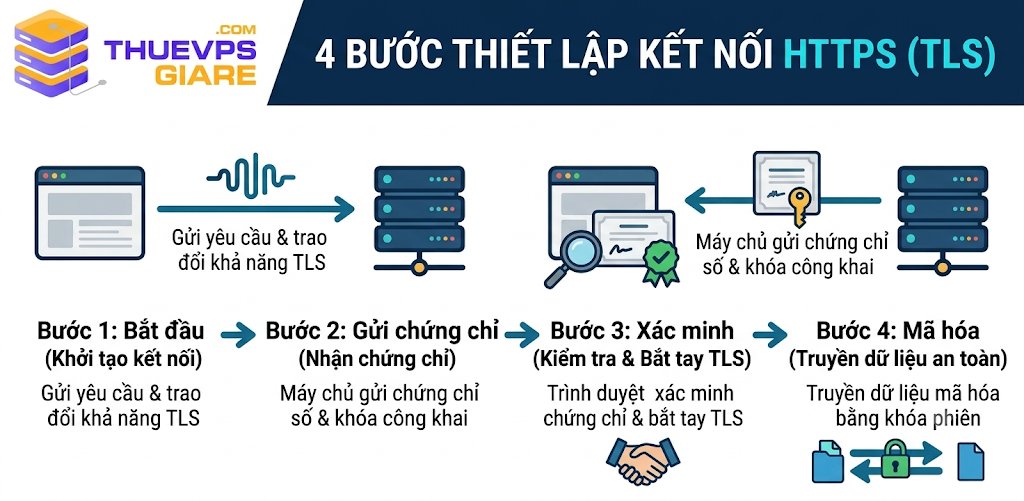
Trình duyệt kiểm tra chứng chỉ và thiết lập kết nối TLS ra sao?
Quy trình cơ bản gồm bốn bước:
- Bắt đầu kết nối: Trình duyệt kết nối đến website và trao đổi thông tin về phiên bản TLS, thuật toán được hỗ trợ.
- Nhận chứng chỉ: Máy chủ gửi chứng chỉ TLS để trình duyệt kiểm tra danh tính.
- Xác thực chứng chỉ: Trình duyệt kiểm tra tên miền, thời hạn, chuỗi chứng thực và các điều kiện tin cậy cần thiết.
- Thiết lập mã hóa: Hai bên hoàn tất bắt tay TLS, tạo khóa phiên và bắt đầu trao đổi dữ liệu ứng dụng qua kết nối được bảo vệ.
Nếu chứng chỉ hết hạn, không khớp tên miền hoặc không được tin cậy, trình duyệt có thể hiển thị cảnh báo bảo mật.
HTTPS bảo vệ được gì khi bạn đăng nhập hoặc thanh toán?
HTTPS giúp bảo vệ dữ liệu trên đường truyền giữa trình duyệt và điểm kết thúc TLS, chẳng hạn máy chủ web hoặc CDN.
Nhờ đó, bên thứ ba trên đường truyền khó đọc hoặc chỉnh sửa mật khẩu, biểu mẫu và thông tin trao đổi.
Tuy nhiên, HTTPS không đồng nghĩa website hoàn toàn an toàn. Nó không tự ngăn được SQL Injection, XSS, mã độc, lừa đảo hoặc việc máy chủ bị xâm nhập.
Nếu website dùng CDN hoặc reverse proxy, bạn cũng cần kiểm tra kết nối TLS từ hệ thống trung gian đến máy chủ gốc.
Chọn chứng chỉ SSL cho website theo tiêu chí nào?
Để chọn chứng chỉ phù hợp, hãy xét mức xác thực cần thiết, số lượng tên miền, khả năng tự động gia hạn và chi phí quản lý.
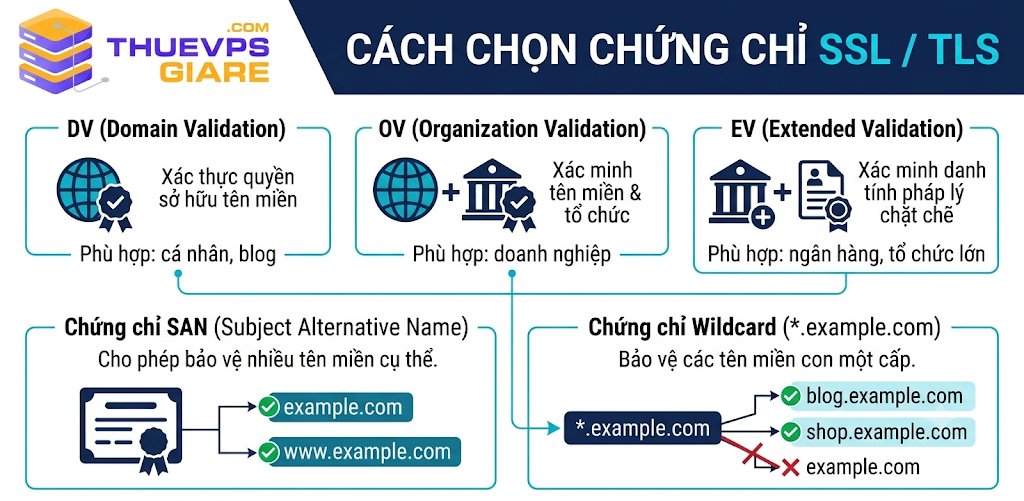
DV, OV và EV khác nhau ở mức xác thực nào?
Ba loại chứng chỉ phổ biến được phân biệt theo mức xác minh danh tính trước khi cấp.
| Loại chứng chỉ | Mức xác thực | Nhu cầu phù hợp |
| DV (Domain Validation) | Xác minh quyền kiểm soát tên miền | Blog, WordPress, website thông thường |
| OV (Organization Validation) | Xác minh tên miền và thông tin tổ chức | Doanh nghiệp cần danh tính tổ chức được chứng thực |
| EV (Extended Validation) | Xác minh danh tính pháp lý theo quy trình mở rộng | Tổ chức có yêu cầu xác minh danh tính chặt chẽ |
Cả DV, OV và EV đều có thể sử dụng TLS hiện đại để mã hóa kết nối. EV không mặc định mã hóa mạnh hơn DV, cũng không bảo đảm website đáng tin trong mọi hoạt động kinh doanh.
Các trình duyệt hiện đại thường không còn hiển thị thanh địa chỉ màu xanh hoặc tên doanh nghiệp nổi bật như trước đây.
Tên miền gốc, www và tên miền con: khi nào cần SAN hoặc wildcard?
Một chứng chỉ chỉ hợp lệ với những tên miền được liệt kê trong phạm vi của nó.
Ví dụ, website sử dụng example.com và www.example.com cần chứng chỉ bao phủ cả hai tên nếu muốn truy cập HTTPS ở cả hai địa chỉ.
SAN (Subject Alternative Name) cho phép chứng chỉ chứa nhiều tên miền cụ thể.
Wildcard như *.example.com có thể bao phủ các tên miền con một cấp, chẳng hạn blog.example.com hoặc shop.example.com.
Tuy nhiên, wildcard *.example.com không tự bao phủ example.com hoặc tên miền con nhiều cấp như api.dev.example.com. Bạn cần kiểm tra SAN thực tế của chứng chỉ.
Let’s Encrypt đủ dùng khi nào? Khi nào cần chứng chỉ trả phí?
Let’s Encrypt cung cấp chứng chỉ TLS miễn phí, được nhiều trình duyệt tin cậy và hỗ trợ tự động hóa việc cấp, gia hạn.
Với website cá nhân, blog, WordPress, website doanh nghiệp và cửa hàng trực tuyến thông thường, chứng chỉ DV từ Let’s Encrypt thường đã đáp ứng nhu cầu HTTPS.
Chứng chỉ trả phí đáng cân nhắc khi doanh nghiệp cần xác thực OV/EV, hỗ trợ kỹ thuật thương mại hoặc những điều kiện dịch vụ cụ thể từ nhà cung cấp.
Không nên chọn chứng chỉ trả phí chỉ vì nghĩ rằng nó luôn có tốc độ hoặc khả năng mã hóa tốt hơn chứng chỉ miễn phí.
Với Let’s Encrypt, wildcard cần xác thực bằng DNS-01. Việc tự động gia hạn phải được cấu hình và kiểm tra, không nên mặc định chứng chỉ sẽ luôn tự gia hạn thành công.
Bật HTTPS cho website: chọn hướng dẫn theo môi trường
Cách cài đặt chứng chỉ phụ thuộc vào nơi website đang hoạt động và công cụ quản trị bạn sử dụng.
Nếu chưa phân biệt được hosting và VPS, bạn có thể tìm hiểu hosting là gì trước khi chọn phương án triển khai.
| Môi trường | Cách triển khai phù hợp |
| Hosting dùng cPanel | Cấp chứng chỉ qua AutoSSL hoặc tính năng SSL được nhà cung cấp hỗ trợ |
| Hosting dùng DirectAdmin | Sử dụng mục quản lý SSL Certificates và phương thức cấp chứng chỉ tương ứng |
| VPS Linux | Cấu hình SSL/TLS trên Nginx, Apache hoặc control panel |
| VPS Windows | Thiết lập chứng chỉ trên IIS hoặc ứng dụng web tương ứng |
Nếu sử dụng cPanel, bạn có thể xem hướng dẫn cài SSL miễn phí trên cPanel để biết cách cấp chứng chỉ và bật chuyển hướng HTTPS.
Với DirectAdmin, tham khảo bài cài SSL trên DirectAdmin.
Trước khi cài đặt, cần kiểm tra tên miền, DNS, quyền quản trị và phương thức xác thực của CA. Với Let’s Encrypt, HTTP-01 sử dụng cổng 80 để xác minh tên miền, còn DNS-01 sử dụng bản ghi TXT và không yêu cầu website phải mở cổng 80 cho quá trình xác thực đó.
Sau khi cấp chứng chỉ, cần cấu hình HTTPS trên cổng 443 hoặc điểm kết thúc TLS tương ứng, đồng thời kiểm tra chuyển hướng từ HTTP sang HTTPS.
Cách kiểm tra SSL sau khi bật HTTPS
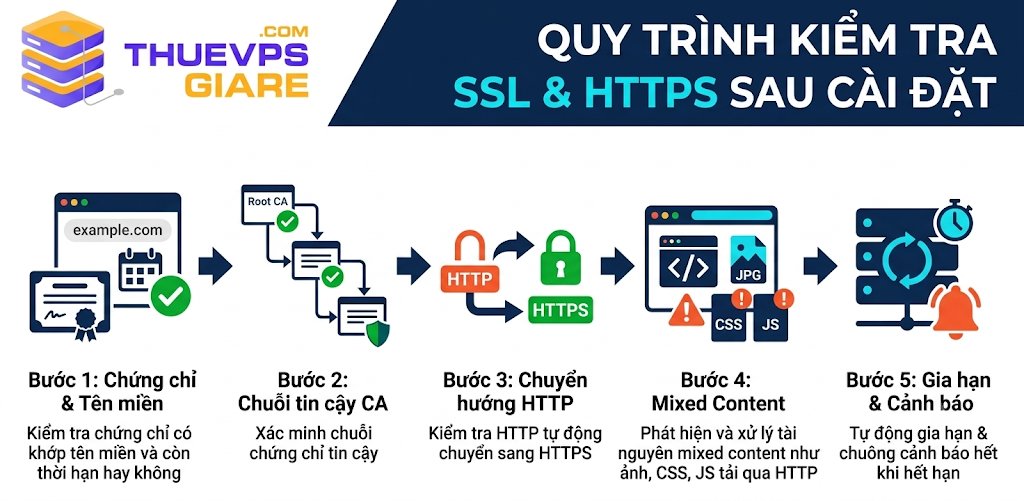
Cài đặt chứng chỉ thành công chưa có nghĩa website đã được cấu hình đúng hoàn toàn. Bạn nên kiểm tra cả chứng chỉ, chuyển hướng, tài nguyên và cơ chế gia hạn.
Kiểm tra tên miền, thời hạn và chuỗi tin cậy của chứng chỉ
Mở website bằng địa chỉ https:// và xem phần thông tin bảo mật trong trình duyệt.
Hãy xác nhận:
- Chứng chỉ còn hiệu lực.
- Tên miền đang truy cập nằm trong danh sách SAN.
- Chứng chỉ được cấp bởi CA đáng tin cậy.
- Chuỗi chứng thực đầy đủ.
- Trình duyệt không hiển thị lỗi bảo mật.
Bạn có thể dùng SSL Labs Server Test để đánh giá sâu hơn về phiên bản TLS, chứng chỉ và cấu hình máy chủ.
Khi website sử dụng CDN, cần phân biệt chứng chỉ người dùng nhận từ CDN với chứng chỉ trên máy chủ gốc.
Kiểm tra chuyển hướng HTTPS và tài nguyên còn tải qua HTTP
Hãy thử truy cập cả http://example.com và http://www.example.com nếu website sử dụng hai tên miền đó.
Các địa chỉ HTTP nên chuyển hướng đến phiên bản HTTPS chính thức. Đồng thời kiểm tra cấu hình canonical, sitemap và liên kết nội bộ để tránh sử dụng đồng thời hai phiên bản URL không cần thiết.
Một lỗi thường gặp là Mixed Content: trang chính dùng HTTPS nhưng một số hình ảnh, JavaScript, CSS hoặc tài nguyên khác vẫn được yêu cầu qua HTTP.
Bạn có thể mở Developer Tools của trình duyệt, xem Console và Network để tìm tài nguyên gây lỗi.
Nếu website đang gặp tình trạng này, cần kiểm tra URL trong mã nguồn, theme, plugin hoặc cơ sở dữ liệu. Phần xử lý lỗi mixed content nên được thực hiện tại nguồn thay vì chỉ che cảnh báo trên trình duyệt.
Kiểm tra tự động gia hạn và theo dõi ngày hết hạn
Chứng chỉ TLS có thời hạn sử dụng. Nếu không được gia hạn kịp thời, trình duyệt có thể cảnh báo và người dùng gặp khó khăn khi truy cập website.
Với cPanel hoặc DirectAdmin, hãy kiểm tra trạng thái chứng chỉ và chức năng tự động gia hạn của hệ thống.
Nếu sử dụng Certbot trên VPS, có thể thử quá trình gia hạn bằng lệnh:
sudo certbot renew –dry-run
Lệnh này mô phỏng quá trình gia hạn để kiểm tra khả năng hoạt động của cấu hình hiện tại, nhưng không bảo đảm các lần gia hạn trong tương lai luôn thành công.
Ngoài ra, nên thiết lập theo dõi ngày hết hạn từ bên ngoài và cảnh báo trước khi chứng chỉ hết hiệu lực.
Khi gặp lỗi, hãy kiểm tra DNS, phương thức xác thực, quyền truy cập, lịch chạy tự động và log. Bạn cũng có thể tham khảo hướng dẫn xử lý chứng chỉ SSL hết hạn để tìm nguyên nhân phù hợp.
Kết luận
Hiểu SSL là gì giúp bạn phân biệt giao thức TLS, HTTPS và chứng chỉ số khi bảo vệ website. Với phần lớn website thông thường, Let’s Encrypt là lựa chọn phù hợp nếu được cài đặt, gia hạn và theo dõi đúng cách.
Khi vận hành website trên hosting hoặc VPS, bạn nên kiểm tra HTTPS định kỳ, xử lý Mixed Content và theo dõi thời hạn chứng chỉ. Nếu cần môi trường máy chủ để triển khai website, có thể tham khảo các dịch vụ tại THUEVPSGIARE.COM.
Tôi là Trần Thành Hồng Quân, nhân viên kỹ thuật tại THUEVPSGIARE.COM. Với hơn 5 năm kinh nghiệm trong lĩnh vực VPS, Hosting và quản trị hệ thống, tôi đã trực tiếp triển khai, vận hành và xử lý nhiều vấn đề kỹ thuật liên quan đến máy chủ và hạ tầng hosting. Thông qua các bài viết kỹ thuật trên THUEVPSGIARE.COM, tôi mong muốn chia sẻ những kiến thức thực tế, dễ hiểu và có thể áp dụng, giúp người dùng sử dụng VPS, Hosting và Server hiệu quả, ổn định và an toàn hơn.